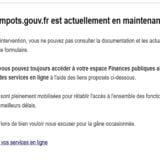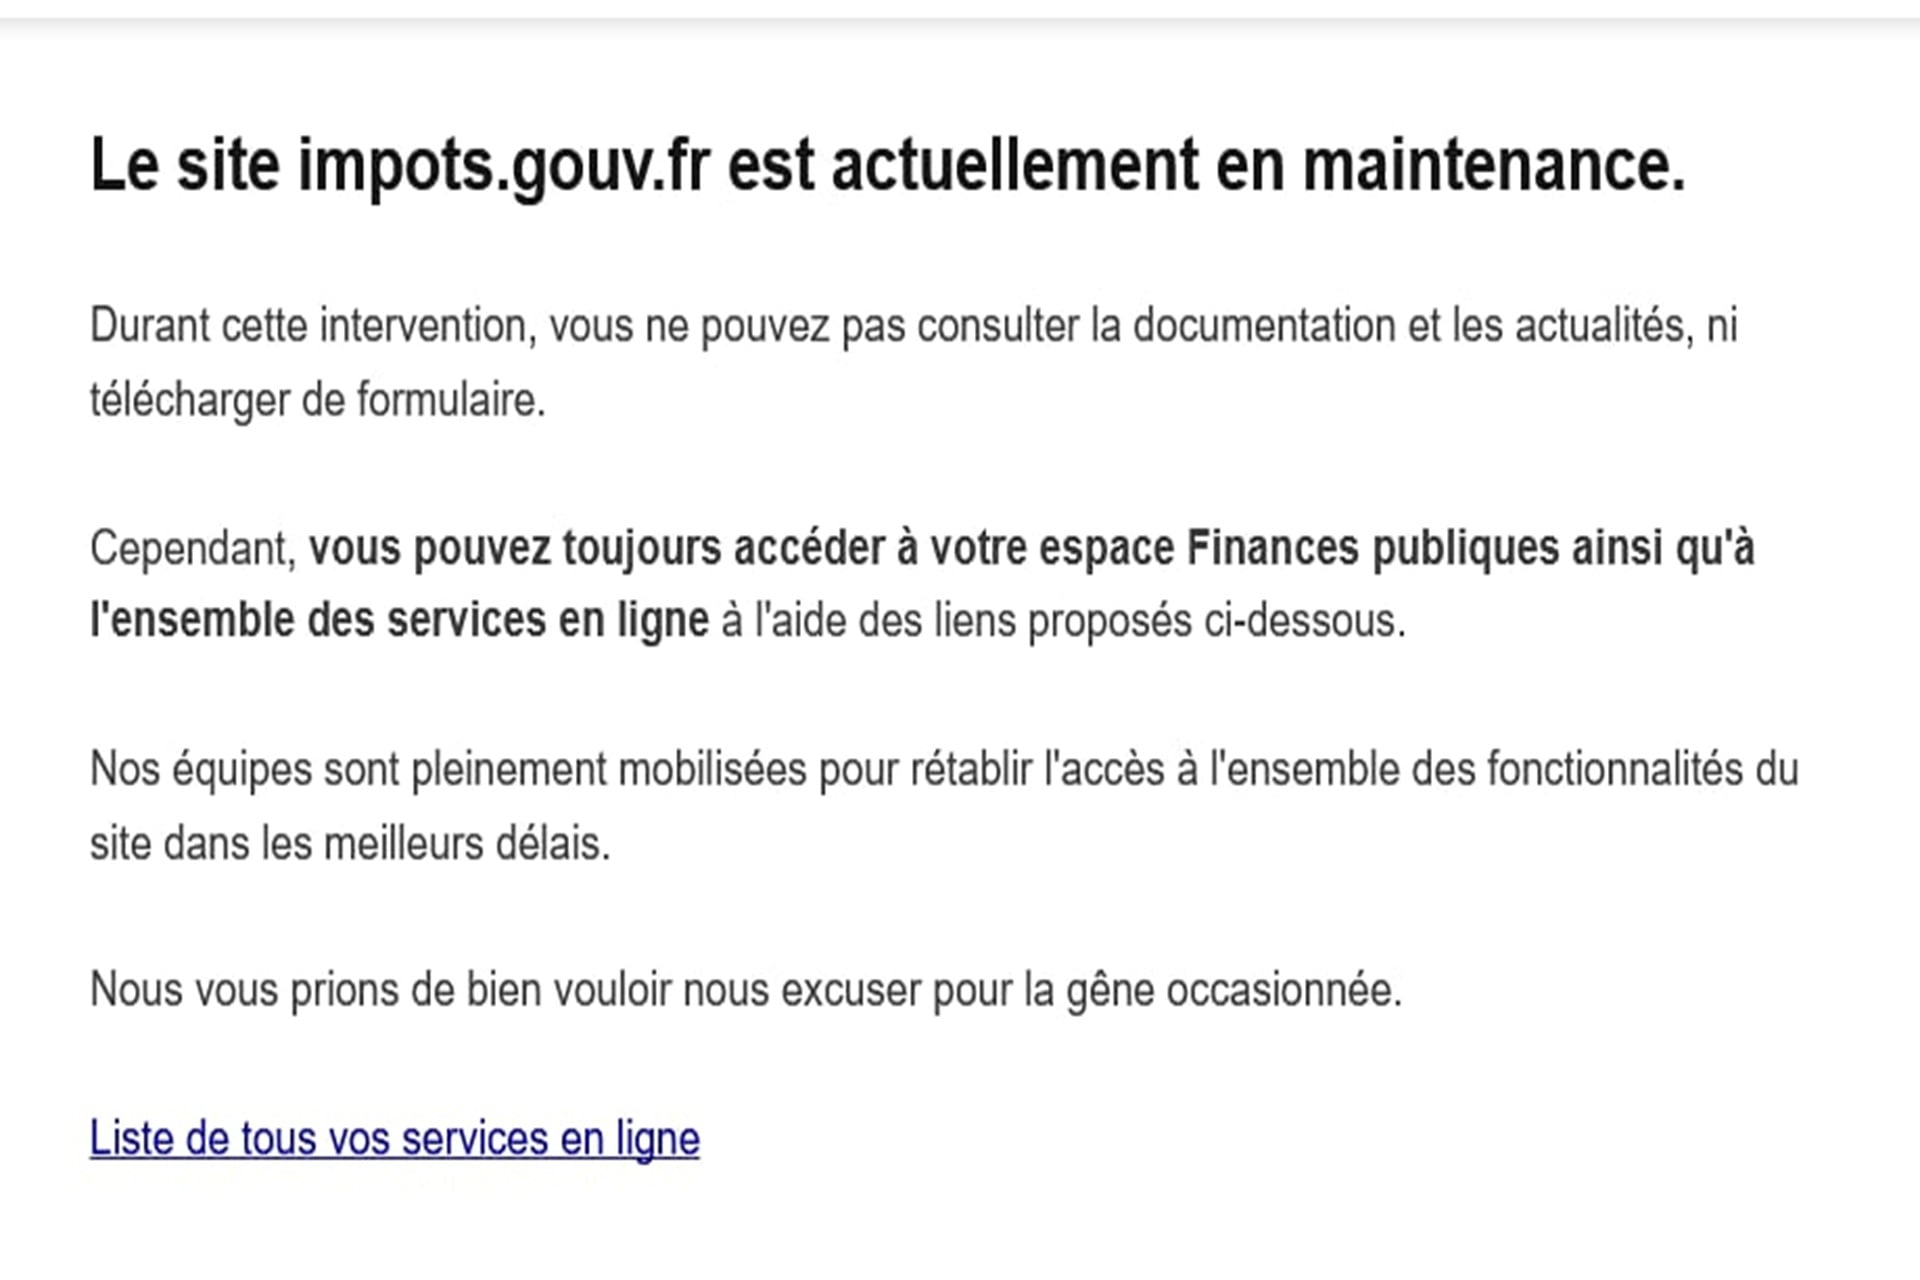
Il est impossible, ce mercredi après-midi, d’accéder à de nombreux sites officiels. Selon France Info, plusieurs sites de préfectures ont en effet été rendus inaccessibles à la demande de l’Anssi, l’agence de sécurité des systèmes informatiques.
D’après nos confrères, le ministère de l’Intérieur explique que cette mesure a été prise suite à la détection d’une vulnérabilité critique de sécurité. Elle touche un composant logiciel générique, largement utilisé dans le monde, dont l’éditeur a annoncé la faille quelques heures plus tôt.
Dans le détail, la préfecture de police de Paris est concernée, ainsi que celles de Seine-Saint-Denis, des Hauts-de-Seine, du Val-de-Marne, de l’Essonne ou encore de Gironde. Le site du ministère de l’Économie et des impôts est également hors service, comme ceux des Échos et de Météo-France, mais aussi Wikipédia qui est resté indisponible un certain temps.
Dès lors, les équipes se disent mobilisées pour effectuer les mises à jour nécessaires. Elles attendent toutefois que l’éditeur publie le correctif de sécurité, avant de rétablir les sites.
Article initial pour plus de contexte : Une terrible menace plane sur tout le web. La raison ? Hier soir, l’organisation qui propose le langage de programmation PHP a confirmé l’existence de deux failles critiques au niveau de cet outil (CVE-2026-109618 et CVE-2026-109619). Pour le moment, les détails techniques ne sont pas fournis. Mais l’organisation demande aux développeurs de se préparer à l’avance pour faire une mise à jour qui est prévue ce mercredi.
The PHP security team is giving advance notice: Upcoming security release Wed, Oct 21st 2026, 14:00UTC, two critical vulnerabilities, both rated CVSSv4 9.2.
PHP users are encouraged to prepare to update. Earlier release if details become public or active exploit evidence.
— The PHP Foundation (@ThePHPF) October 20, 2026
Outre le fait que ces failles sont très graves, les dégâts que leur exploitation pourrait causer sont importants, dans la mesure où PHP (un langage côté serveur) est presque partout sur le web (dont le moteur WordPress qui propulserait plus de 40 % des sites web, selon des estimations). En d’autres termes, c’est presque tout le web qui est menacé.
Des attaques ont déjà été détectées par Cloudflare
Et, malheureusement, des attaques seraient déjà en cours. En tout cas, c’est ce qui est indiqué par Dane Knecht, directeur technique de Cloudflare. “Nous constatons l’émergence de premières attaques et mettons à jour nos mesures d’atténuation à mesure que de nouveaux vecteurs apparaissent”, écrit-il sur le réseau social X. L’entreprise indique qu’elle propose des solutions “temporaires” à ses clients, mais qu’il reste nécessaire d’appliquer le correctif dès que celui-ci est disponible.
PHP sites behind Cloudflare already have an initial set of WAF rules deployed for the known exploit vectors in these vulnerabilities. The rules are available to all customers, including free.
We are seeing early attacks emerging and are updating mitigations as new vectors show… https://t.co/wMz9tDTWwH
— Dane Knecht 🦭 (@dok2001) October 21, 2026
Le CERT-EU, le service de cybersécurité de l’Union européenne, a également émis un avis par rapport à ces deux failles. “Le CERT-EU recommande aux organisations de se préparer à la mise à jour immédiate des systèmes affectés. Lorsqu’une mise à jour immédiate n’est pas possible, les organisations devraient envisager d’isoler les applications exposées à Internet des réseaux publics jusqu’à ce qu’un correctif soit disponible”, lit-on dans la publication. En d’autres termes, ce service conseille de déconnecter un site si celui-ci ne peut pas immédiatement être mis à jour.
Des sites se mettent en maintenance en attendant le correctif
En tout cas, ce 21 octobre, avant la publication du correctif, on peut remarquer que de nombreux sites ont décidé de se mettre en maintenance. En France, la CNIL a, par exemple, annoncé des opérations de maintenance sur ses cnil.fr et linc.cnil.fr, mais sans officiellement lier cette indisponibilité aux failles PHP.
Ah vous utilisez PHP ? 🤣
— Guillaume (@gxlmo) October 21, 2026
Aux Pays-Bas, le centre national de la cybersécurité (la National Cyber Security Centre) a aussi interrompu l’accès à son site web. “En raison de failles de sécurité dans PHP, le site web du NCSC est temporairement hors ligne par mesure de précaution. Nous mettons tout en œuvre pour le remettre en service au plus vite“, indique celui-ci.
There’s no shame in taking a website offline while waiting for PHP security patches. pic.twitter.com/5pjr8wZI3m
— Costin Raiu (@craiu) October 21, 2026
Des services en ligne ont également annoncé une maintenance, pour ce 21 octobre, comme EA SPORTS FC, qui indique que durant ces opérations, les joueurs pourraient ne pas être en mesure d’accéder à ses services en ligne.
We have a maintenance coming up on October 21st, 06:00 to 11:00 UTC.
During this time, you may be disconnected or unable to access online services.
Match creation will be disabled 30 min before the maintenance.
Titles impacted: EA SPORTS FC 27, EA SPORTS FC 26, EA SPORTS FC 25…
— EA SPORTS FC Direct Communication (@EASFCDirect) October 21, 2026
- Deux failles critiques sur PHP, dont les détails critiques ne sont pas connus, ont été identifiées
- Ce problème est préoccupant, car le langage PHP est utilisé presque partout sur le web
- Un correctif arrive aujourd’hui et il est urgent
- Cloudflare évoque déjà des attaques, tandis que le service de cybersécurité de l’UE conseille d’isoler les sites web qui ne peuvent pas être mis à jour rapidement
📍 Pour ne manquer aucune actualité de Presse-citron, suivez-nous sur Google Actualités et WhatsApp.